Sécurité et résidence des données
Où vivent vos données, comment fonctionne l'authentification, et comment garder les workspaces dans votre périmètre.
Résidence des données
Choisissez une région à la création d'un workspace :
- EU : serveur en Allemagne
- US : serveur en Virginie
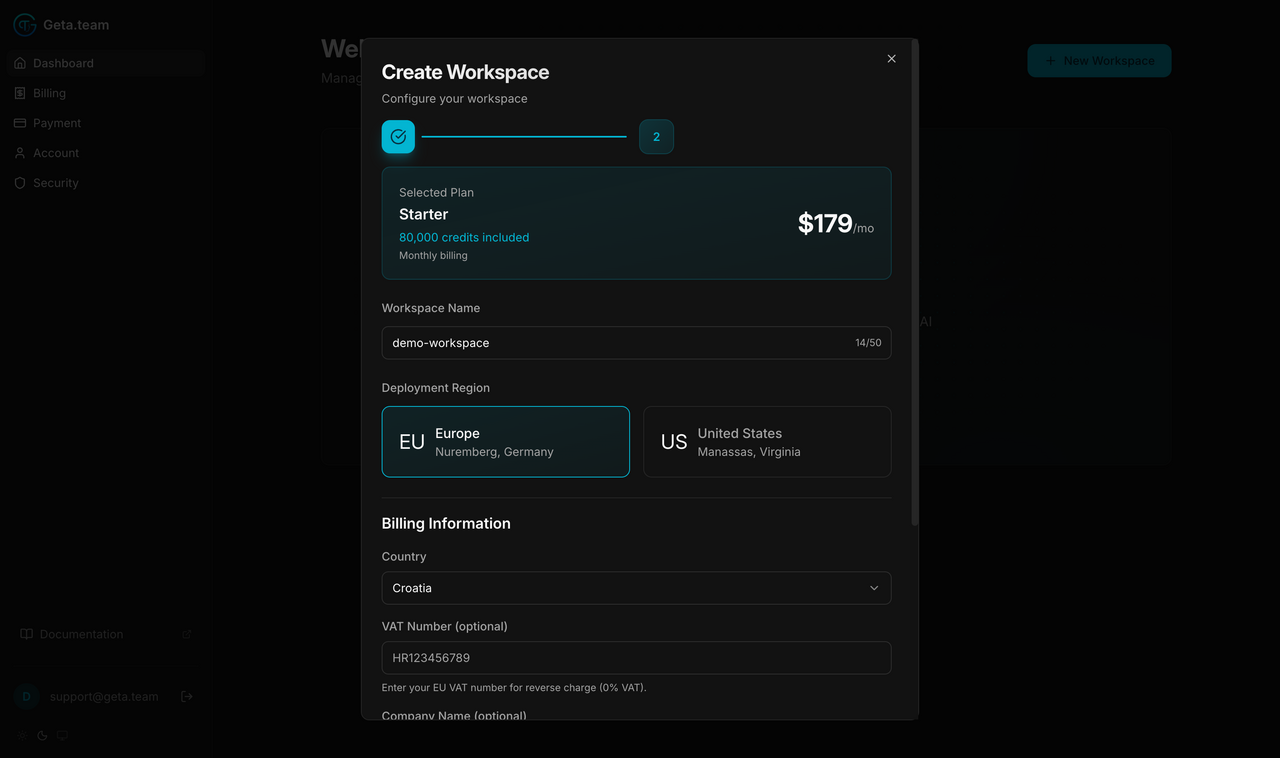
Les données, la mémoire et l'exécution restent toutes dans la région que vous avez choisie. Nous ne déplaçons pas les données d'un workspace d'une région à l'autre.
Les clients Enterprise peuvent demander une résidence des données sur mesure, autres régions ou infrastructure privée : contactez le service commercial.
Un serveur dédié par workspace
Chaque workspace tourne sur son propre serveur dédié, et non sur une infrastructure mutualisée. Cela vaut pour toutes les offres, pas seulement pour Enterprise.
Authentification
La connexion au dashboard n'utilise pas de mot de passe, et nous n'en stockons aucun. Dashboard → Security montre la méthode avec laquelle votre compte se connecte, et permet d'y ajouter une application d'authentification.
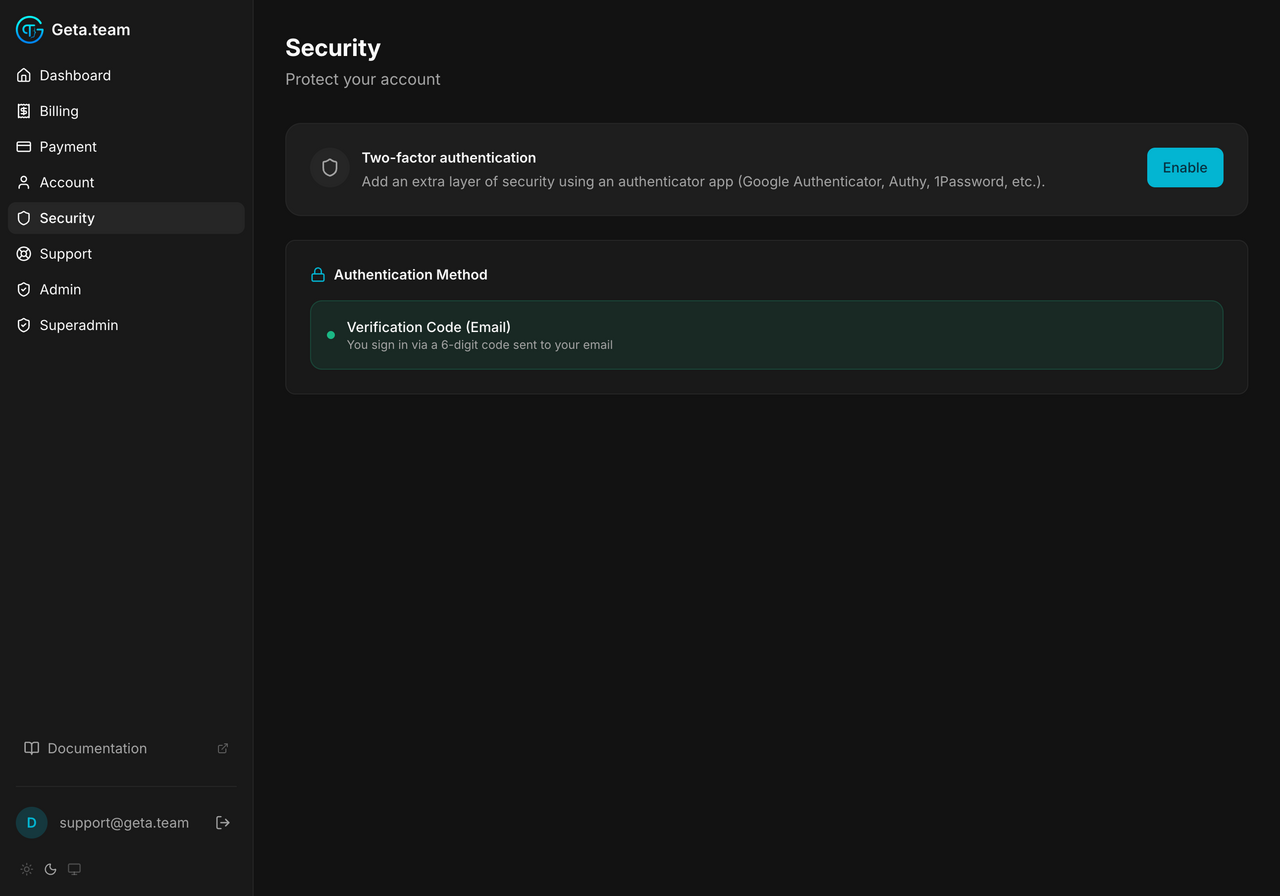
- Verification Code (Email) est la méthode de connexion : un code à 6 chiffres est envoyé à votre adresse à chaque connexion.
- L'authentification à deux facteurs est facultative. Le compte de la capture ci-dessus ne l'a pas activée, d'où le bouton Enable ; l'activer ajoute une application d'authentification (Google Authenticator, Authy, 1Password) par-dessus le code envoyé par mail.
- Les sessions expirent au bout de 7 jours.
Identifiants du workspace
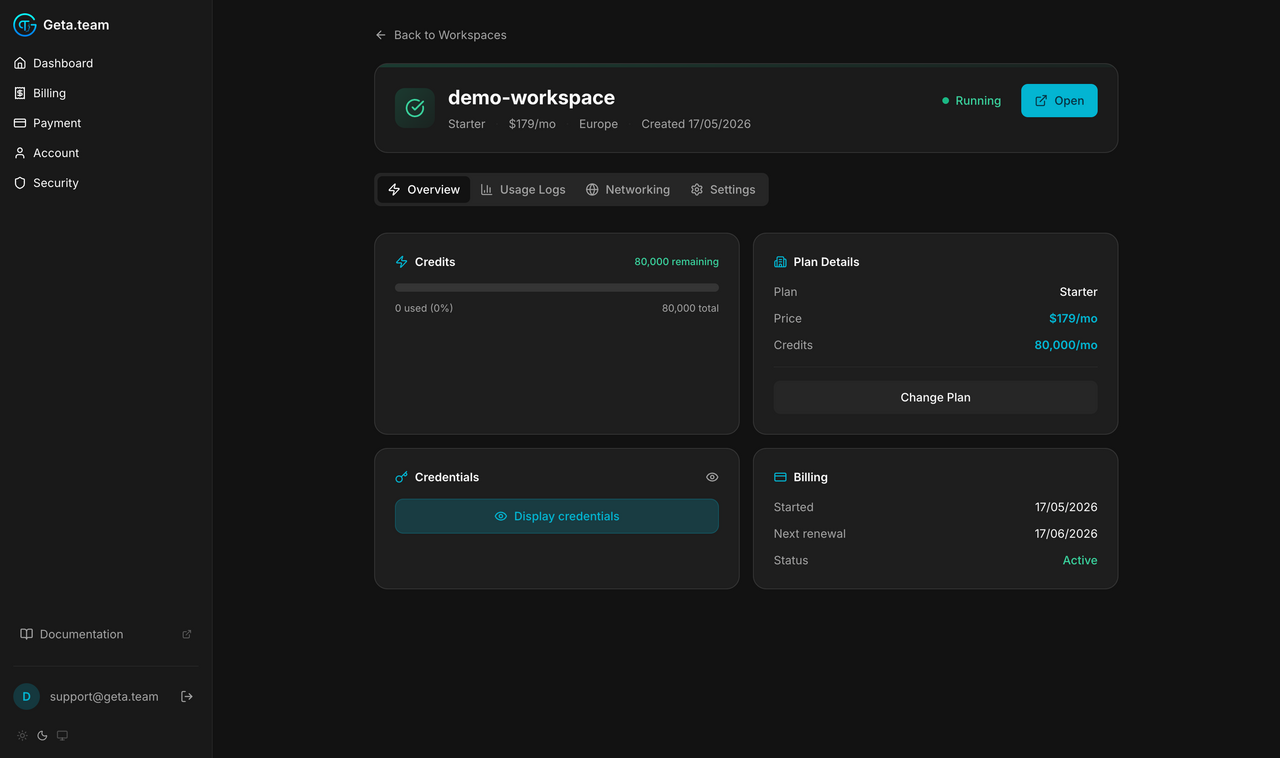
Les identifiants administrateur d'un workspace ne sont exposés qu'à vous, dans la carte Access your workspace de l'onglet Overview du workspace. Le mot de passe reste masqué derrière une icône en forme d'œil tant que vous ne le demandez pas. Jamais journalisés, jamais envoyés en clair par mail.

Audit indépendant et durcissement (v4.0)
Avant la v4.0.0, nous avons fait réaliser un audit de sécurité indépendant. Toutes les remarques sont corrigées, avec des contrôles plus stricts sur les employés importés et sur les fichiers que chaque utilisateur peut ouvrir, des connexions externes plus sûres, et un cookie de session que la page elle-même ne peut pas lire, à la place des jetons dans les adresses web. Après la mise à jour en 4.0.0, chacun se reconnecte une fois, pour qu'aucune ancienne session ne subsiste.
La v4.0.5 a passé en revue chaque partie du serveur qui répond sans connexion (104 routes) et fermé les failles trouvées : les points d'accès internes ne répondent qu'aux services de l'instance, les changements de licence sont confirmés auprès du serveur de licences, et le panneau de chat de l'extension ne peut être intégré que par l'extension officielle. Les admins auto-hébergés régénèrent une fois leur clé DKIM (voir E-mail).
L'alternative auto-hébergée
Pour que aucune donnée ne quitte votre périmètre, l'édition BYOK auto-hébergée fait tourner toute la pile sur votre propre infrastructure, avec vos propres clés LLM.